Phishing-Mail erkennen: So entlarven Sie eine gefälschte Steuerprüfung
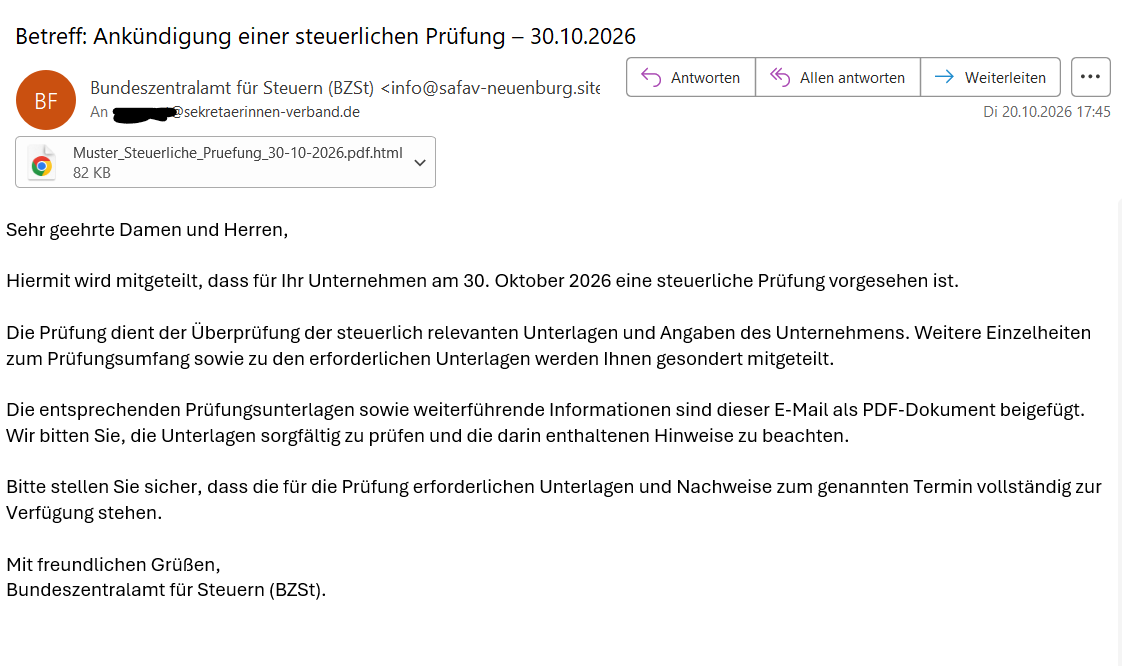
Am Dienstag, dem 20. Oktober 2026, um 17:45 Uhr erreichte uns beim Verband der Sekretärinnen e.V. eine E-Mail, auf die wir gut hätten verzichten können. Im Betreff stand: „Ankündigung einer steuerlichen Prüfung – 30.10.2026“. Als Absender wurde das Bundeszentralamt für Steuern (BZSt) angezeigt. Eine Steuerprüfung in zehn Tagen? Na, herzlichen Dank auch!
Wer im Sekretariat arbeitet, kennt die Situation. Eine behördliche Mitteilung landet im Postfach, und plötzlich stehen ganz andere Aufgaben auf der Tagesordnung. Muss die Geschäftsführung informiert werden? Welche Unterlagen benötigt die Steuerberatung? Wer kümmert sich um die Vorbereitung? Und lässt sich das alles überhaupt innerhalb von zehn Tagen organisieren?
Unsere vermeintliche Prüfungsankündigung lieferte gleich die passenden Anweisungen. Wir sollten sämtliche steuerlich relevanten Unterlagen bereithalten. Weitere Einzelheiten zum Prüfungsumfang würden uns gesondert mitgeteilt. Die notwendigen Informationen seien bereits als PDF beigefügt. Wie aufmerksam von der Behörde!
Allerdings gab es ein kleines Problem: Diese Nachricht stammte mit sehr hoher Wahrscheinlichkeit überhaupt nicht vom Bundeszentralamt für Steuern.
Der Betrugsversuch war keineswegs besonders raffiniert, zumindest technisch betrachtet. Trotzdem lohnt es sich, diese Phishing-Mail genauer unter die Lupe zu nehmen. Denn die Absender nutzten etwas, das im Büroalltag ausgesprochen gut funktioniert: eine offizielle Ankündigung, einen konkreten Termin und die Erwartung, dass eine Mitarbeiterin die notwendigen Schritte einleitet.
Besonders bemerkenswert fand ich die sprachliche Gestaltung. Die E-Mail enthielt keine auffälligen Rechtschreibfehler, verzichtete auf wilde Drohungen und war in einem durchaus sachlichen Ton geschrieben. Wer bei Phishing-Mails ausschließlich nach schlechtem Deutsch sucht, hätte hier möglicherweise keinen Verdacht geschöpft.
Dabei lagen die entscheidenden Hinweise unmittelbar vor unseren Augen. Die Absenderadresse passte nicht zur angeblichen Bundesbehörde. Der vermeintliche PDF-Anhang endete tatsächlich auf .html. Außerdem fehlten konkrete Angaben, mit denen sich die angekündigte Prüfung hätte zuordnen lassen.
Hätten Sie diese Merkmale entdeckt, bevor Sie den Anhang geöffnet oder die Nachricht an Ihre Buchhaltung weitergeleitet hätten?
Ich möchte Ihnen an dieser tatsächlich eingegangenen E-Mail zeigen, wie Sie eine Phishing-Mail erkennen, welche psychologischen Tricks hinter solchen Nachrichten stecken und weshalb ein vermeintlich harmloser Dateianhang gefährlich sein kann. Wir schauen uns auch an, welche Sicherheitsregeln sich gerade für Funktionspostfächer empfehlen, die von mehreren Beschäftigten bearbeitet werden.
Denn im Sekretariat gehört die Entscheidung, ob eine Nachricht vertrauenswürdig ist, längst zum beruflichen Alltag. Wer täglich Informationen entgegennimmt, prüft und weiterleitet, sollte wissen, worauf es dabei ankommt.
Wie erkennen Sie eine Phishing-Mail mit angeblicher Steuerprüfung?
Eine Phishing-Mail erkennen Sie häufig daran, dass der angezeigte Absender nicht zur tatsächlichen E-Mail-Adresse passt, Dateianhänge ungewöhnliche Endungen besitzen oder wichtige Angaben fehlen. In unserem Fall kommen mehrere dieser Warnsignale zusammen. Besonders auffällig ist eine Datei, die als PDF angekündigt wird, tatsächlich aber auf .html endet.
Schauen wir uns die Nachricht genauer an. Schließlich möchten wir herausfinden, welche Merkmale bereits vor dem Öffnen des Anhangs erkennbar waren.
Die angebliche Steuerprüfung: Was stand tatsächlich in der E-Mail?
Die Nachricht erreichte unser Funktionspostfach support@sekretaerinnen-verband.de. Als Absender erschien das Bundeszentralamt für Steuern (BZSt). Im Text wurde eine steuerliche Prüfung für den 30. Oktober 2026 angekündigt.
Die Formulierungen waren betont sachlich. Es ging um die Überprüfung steuerlich relevanter Unterlagen und Angaben des Unternehmens. Weitere Einzelheiten zum Prüfungsumfang sollten gesondert mitgeteilt werden. Gleichzeitig wurden wir aufgefordert, die erforderlichen Unterlagen und Nachweise zum genannten Termin vollständig bereitzuhalten.
Das klingt zunächst nach einer gewöhnlichen Verwaltungsmitteilung. Allerdings blieb offen, welche Steuerarten, Zeiträume oder konkreten Unterlagen überhaupt betroffen sein sollten. Eine namentlich genannte Ansprechperson fehlte ebenfalls.
Und dann war da noch der Anhang.
In der Nachricht wurde ausdrücklich ein PDF-Dokument angekündigt. Tatsächlich hieß die beigefügte Datei:
Muster_Steuerliche_Pruefung_30-10-2026.pdf.html
Das ist ein erheblicher Unterschied. Die letzte Dateiendung bestimmt, um welchen Dateityp es sich handelt. In unserem Beispiel handelt es sich dem Dateinamen nach um eine HTML-Datei, die sich beim Öffnen normalerweise im Browser darstellen lässt.
Was diese HTML-Datei tatsächlich enthält, können wir anhand des Screenshots nicht feststellen. Die Kombination aus irreführender Dateibezeichnung und zweifelhafter Absenderadresse ist allerdings Grund genug, den Anhang nicht zu öffnen.
Sieben Warnsignale, die bereits im Posteingang sichtbar waren
Wie viele verdächtige Merkmale hätten Sie auf unserem Screenshot entdeckt? Die folgende Übersicht zeigt, welche Details uns aufgefallen sind und weshalb sie bei der Prüfung einer unbekannten E-Mail wichtig sind.
| Warnsignal | Was in unserer E-Mail auffällt | Warum Sie aufmerksam werden sollten |
|---|---|---|
| 1. Verdächtige Absenderadresse |
Angezeigt wird das Bundeszentralamt für Steuern.
Die tatsächliche Adresse lautet:
info@safav-neuenburg.site
|
Die Domain passt nicht zum offiziellen Internetauftritt des Bundeszentralamtes für Steuern. Ein besonders starkes Warnsignal. |
| 2. Irreführende Dateiendung |
Der Anhang heißt:
Muster_Steuerliche_Pruefung_30-10-2026.pdf.html
|
Die Datei wird als PDF angekündigt, endet aber auf .html. Damit handelt es sich dem Dateinamen nach um eine HTML-Datei. Ein besonders starkes Warnsignal. |
| 3. Allgemeine Anrede | „Sehr geehrte Damen und Herren“ | Trotz einer angeblich konkreten steuerlichen Prüfung wird der betroffene Verein nicht namentlich angesprochen. Allein beweist dies keinen Betrug. |
| 4. Fehlende Zuordnung | Die Nachricht enthält weder ein Aktenzeichen noch eine Steuernummer. | Eine unabhängige Zuordnung des angeblichen Vorgangs ist anhand dieser Nachricht kaum möglich. |
| 5. Keine Ansprechperson | Die Nachricht endet lediglich mit „Bundeszentralamt für Steuern (BZSt)“. | Eine verantwortliche Person oder eine konkrete Kontaktstelle wird nicht genannt. |
| 6. Kurze Frist | Die E-Mail wurde am 20. Oktober verschickt. Die angebliche Prüfung soll am 30. Oktober stattfinden. | Der Termin kann Handlungsdruck erzeugen. Zeitdruck allein ist allerdings kein Beweis für einen Betrugsversuch. |
| 7. Unklare Anforderungen | Der Prüfungsumfang soll erst später mitgeteilt werden. Trotzdem sollen sämtliche erforderlichen Unterlagen bereitstehen. | Die Aufforderung bleibt unbestimmt. Welche Dokumente konkret benötigt werden, geht aus der E-Mail nicht hervor. |
Prüfen Sie bei einer unerwarteten Behörden-E-Mail zuerst die tatsächliche Absenderadresse und die vollständige Dateiendung. Passen beide nicht zum behaupteten Absender oder zum angekündigten Dokument, öffnen Sie den Anhang nicht. Klären Sie die Echtheit über einen unabhängig ermittelten offiziellen Kontaktweg.
Warum die Kombination der Warnsignale entscheidend ist
Nicht jedes ungewöhnliche Merkmal bedeutet automatisch, dass eine E-Mail gefälscht ist. Auch seriöse Nachrichten können eine allgemeine Anrede enthalten. Eine fehlende Telefonnummer ist ärgerlich, aber noch kein Beleg für Cyberkriminalität. Selbst eine kurzfristige behördliche Mitteilung muss nicht zwangsläufig betrügerisch sein.
Bei unserem Beispiel sieht die Sache anders aus. Hier treffen eine offensichtlich unpassende Absenderdomain und ein irreführend bezeichneter Dateianhang zusammen. Die übrigen Auffälligkeiten verstärken den Verdacht.
Besonders wichtig finde ich dabei einen Gedanken: Sie müssen nicht zweifelsfrei beweisen, dass eine E-Mail betrügerisch ist, bevor Sie eine Sicherheitsprüfung veranlassen. Ein begründeter Verdacht reicht aus, um den Anhang ungeöffnet zu lassen und die Herkunft der Nachricht unabhängig zu überprüfen.
Stellen Sie sich vor, dieselbe Nachricht landet am Montagmorgen in einem zentralen Postfach, zusammen mit 80 anderen E-Mails. Die Buchhaltung wartet auf Rechnungen, die Geschäftsführung benötigt Unterlagen und zwei Kolleginnen bearbeiten gleichzeitig die eingegangene Post. Da ist es durchaus nachvollziehbar, wenn eine offiziell wirkende Prüfungsankündigung zunächst als weitere dringende Aufgabe wahrgenommen wird.
Gerade deshalb brauchen wir im Sekretariat klare Prüfkriterien. Sie helfen dabei, auch unter Zeitdruck eine begründete Entscheidung zu treffen.
Und bei unserer E-Mail beginnt diese Prüfung mit einem Detail, das häufig übersehen wird: dem Unterschied zwischen dem angezeigten Absendernamen und der tatsächlichen Absenderadresse.
Wie erkennen Sie eine gefälschte Absenderadresse bei Behörden-E-Mails?
Eine gefälschte Absenderadresse erkennen Sie häufig daran, dass die E-Mail-Adresse nicht zu der Behörde oder dem Unternehmen passt, das angeblich die Nachricht verschickt hat. Dabei lohnt sich ein Blick auf die vollständige Adresse. Der angezeigte Absendername allein ist kein verlässlicher Echtheitsnachweis.
Genau dieses Detail verriet unsere vermeintliche Steuerprüfung. Im Posteingang stand zwar „Bundeszentralamt für Steuern (BZSt)“, doch die dahinterliegende Adresse hatte mit der Bundesbehörde offensichtlich wenig gemeinsam.
Der Behördenname ist schnell geschrieben, die echte Absenderadresse erzählt mehr
Schauen Sie sich die Absenderangaben unserer E-Mail noch einmal an:
Angezeigter Absender: Bundeszentralamt für Steuern (BZSt)
Tatsächliche Absenderadresse:
info@safav-neuenburg.site
Wer flüchtig über den Posteingang schaut, sieht zunächst den Namen einer bekannten Bundesbehörde. Das klingt vertrauenswürdig, vielleicht sogar ein bisschen ehrfurchtgebietend. Schließlich möchte niemand eine Mitteilung des Finanzamtes oder einer anderen Steuerbehörde ignorieren.
Allerdings lässt sich der angezeigte Absendername in einem E-Mail-Programm frei festlegen. Eine Person könnte dort ebenso gut „Geschäftsführung“, „Personalabteilung“ oder „Ihre Hausbank“ eintragen. Ob die Nachricht tatsächlich von dieser Stelle stammt, ist damit noch lange nicht geklärt.
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) weist ausdrücklich darauf hin, dass Absenderangaben in E-Mails gefälscht werden können. Selbst eine scheinbar vertraute Absenderadresse bietet deshalb keine absolute Sicherheit.
Bei unserem Beispiel fällt die Täuschung bereits beim ersten genaueren Hinsehen auf. Die tatsächliche Adresse lautet info@safav-neuenburg.site. Ein Zusammenhang mit dem Bundeszentralamt für Steuern ist daraus nicht ersichtlich.
Was verrät die Domain über den tatsächlichen Absender?
Um den Unterschied zu verstehen, müssen Sie sich ein kleines technisches Detail merken: die sogenannte Domain.
Die Domain ist der Teil einer E-Mail-Adresse, der hinter dem @-Zeichen steht. Sie bezeichnet den verwendeten Internet-Namensbereich. Bei einer geschäftlichen E-Mail lässt sich daraus häufig erkennen, zu welcher Organisation die Adresse gehört.
Ein Beispiel liefert das Bundeszentralamt für Steuern selbst.
Die Behörde nennt in ihrem offiziellen Impressum unter anderem folgende Kontaktadresse:
poststelle@bzst.bund.de
Die zugehörige Domain lautet bzst.bund.de. Die offizielle Internetseite der Behörde erreichen Sie unter bzst.de.
Quelle: Impressum des Bundeszentralamtes für Steuern.
Unsere verdächtige Nachricht kam dagegen von:
info@safav-neuenburg.site
Hier lautet die Domain safav-neuenburg.site.
Dass eine Adresse auf .site endet, beweist für sich genommen noch keinen Betrug. Diese Domainendung kann grundsätzlich auch für seriöse Internetangebote verwendet werden. Verdächtig wird die Sache durch den Widerspruch zwischen dem behaupteten Absender und der tatsächlich verwendeten Adresse.
Weshalb sollte eine Bundesbehörde eine steuerliche Prüfung über eine Domain ankündigen, die keinerlei erkennbaren Bezug zu ihrer Organisation hat?
Eine überzeugende Antwort liefert die Nachricht jedenfalls nicht.
Noch ein wichtiger Hinweis: Auch eine vermeintlich passende Domain garantiert keine Echtheit. Beim sogenannten E-Mail-Spoofing werden Absenderinformationen manipuliert, um die Herkunft einer Nachricht zu verschleiern. Die Prüfung der Domain ist deshalb ein wichtiger erster Schritt, ersetzt aber bei begründetem Verdacht keine unabhängige Überprüfung.
Wie überprüfen Sie die Absenderadresse in Outlook?
Falls Sie mit Microsoft Outlook arbeiten, können Sie die vollständige Absenderadresse in der Regel direkt in der geöffneten Nachricht überprüfen. Je nach Outlook-Version und verwendeter Ansicht unterscheiden sich die einzelnen Schritte etwas.
Wird Ihnen zunächst nur der Name angezeigt, bewegen Sie den Mauszeiger über den Absender oder öffnen die zugehörigen Kontaktdetails. Dort können Sie die hinterlegte E-Mail-Adresse einsehen.
Vergleichen Sie anschließend die Domain mit den offiziellen Kontaktdaten der angeblichen Absenderorganisation.
Bei Behörden empfiehlt sich dafür die offizielle Internetseite. Rufen Sie diese über eine Ihnen bekannte Adresse auf oder suchen Sie die Behörde unabhängig von der verdächtigen Nachricht.
Verwenden Sie zur Überprüfung keine Telefonnummer und keinen Link aus der fraglichen E-Mail. Schließlich könnten auch diese Angaben von den Betrügern stammen.
Das BSI empfiehlt ausdrücklich, bei ungewöhnlichen Nachrichten über einen anderen, vertrauenswürdigen Kommunikationsweg nachzufragen.
Für unser Beispiel bedeutet das: Hätten wir tatsächlich Zweifel gehabt, ob eine steuerliche Prüfung bevorsteht, hätten wir beim zuständigen Finanzamt oder über einen unabhängig ermittelten offiziellen Kontaktweg nachfragen können.
Eine Antwort auf info@safav-neuenburg.site wäre dagegen wenig hilfreich gewesen. Wir hätten damit lediglich Kontakt zu der Stelle aufgenommen, deren Identität wir gerade überprüfen wollten.
Interessant ist übrigens, dass das Bundeszentralamt für Steuern auf seiner eigenen Internetseite vor betrügerischen E-Mails und Schreiben warnt, die angeblich von der Behörde stammen. Sie können den Warnhinweis auf der offiziellen Internetseite des Bundeszentralamtes für Steuern nachlesen.
Eine solche Prüfung dauert gewöhnlich nicht lange. Sie kann allerdings verhindern, dass eine betrügerische Nachricht überhaupt in den regulären Arbeitsablauf gelangt.
Bei unserer E-Mail hätten wir die Bearbeitung bereits an dieser Stelle beenden und den Verdacht über den vorgesehenen Meldeweg weitergeben können.
Allerdings hatte die Nachricht noch eine zweite Auffälligkeit, die ich fast noch bemerkenswerter finde. Die Absender hatten sich die Mühe gemacht, einen vermeintlich offiziellen PDF-Anhang beizufügen. Nur war die Datei technisch betrachtet gar kein PDF-Dokument.
Und damit kommen wir zu einem Sicherheitsrisiko, das Sie auch bei Rechnungen, Bewerbungsunterlagen und anderen Dateianhängen im Sekretariat kennen sollten.
Gefälschte PDF-Dateien erkennen: Was bedeutet die Endung .pdf.html?
Eine Datei mit der Endung .pdf.html ist dem Dateinamen nach keine PDF-Datei, sondern eine HTML-Datei. Die zusätzliche Endung .pdf soll möglicherweise den Eindruck erwecken, es handele sich um ein gewöhnliches Dokument. Gerade bei unerwarteten E-Mail-Anhängen ist eine solche doppelte Dateiendung ein ernst zu nehmendes Warnsignal.
In unserer angeblichen Prüfungsankündigung steckte genau diese Besonderheit. Die Absender hatten ausdrücklich geschrieben, dass die Prüfungsunterlagen als PDF beigefügt seien. Wer den Anhang nur flüchtig betrachtete, konnte tatsächlich auf den ersten Blick eine PDF-Datei vermuten.
Schauen Sie sich den vollständigen Dateinamen an:
Muster_Steuerliche_Pruefung_30-10-2026.pdf.html
Der Name ist durchaus geschickt gewählt. Er enthält das Thema der E-Mail, das angekündigte Prüfungsdatum und sogar die vertraute Endung .pdf. Nur folgt darauf noch etwas, das dort bei einer gewöhnlichen PDF-Datei nichts zu suchen hat: .html.
Warum die letzte Dateiendung entscheidend ist
Vielleicht haben Sie schon einmal eine Word-Datei erhalten, die auf .docx endet, oder eine Excel-Tabelle mit der Endung .xlsx. Bei einem PDF-Dokument lautet die Dateiendung normalerweise .pdf.
Diese Endungen helfen dem Betriebssystem dabei, den Dateityp zu erkennen und das passende Programm zum Öffnen auszuwählen.
Bei unserer verdächtigen Datei sieht die Sache folgendermaßen aus:
- Muster_Steuerliche_Pruefung_30-10-2026 ist der eigentliche Dateiname.
- .pdf ist hier lediglich ein weiterer Bestandteil des Namens.
- .html ist die maßgebliche letzte Dateiendung.
HTML steht für Hypertext Markup Language. Das ist die Auszeichnungssprache, mit der Webseiten strukturiert werden. Eine HTML-Datei wird üblicherweise mit einem Webbrowser wie Microsoft Edge, Google Chrome oder Firefox geöffnet.
Das erklärt auch das Chrome-Symbol, das in unserem Screenshot neben dem Anhang zu sehen ist. Es weist darauf hin, dass die Datei mit dem Browser verknüpft ist.
Allerdings verrät eine Dateiendung allein noch nicht, was tatsächlich in einer Datei steckt. Dateinamen lassen sich ändern, ohne dadurch das Dateiformat zu verändern. Microsoft erläutert diesen Zusammenhang in seiner Dokumentation zu Dateierweiterungen unter Windows.
Für unseren Büroalltag reicht die Erkenntnis zunächst vollkommen aus: Wenn eine angebliche PDF-Datei auf .html endet, sollten Sie den Anhang nicht öffnen, bevor seine Herkunft geklärt ist.
Wie gefährlich kann eine HTML-Datei im E-Mail-Anhang sein?
Eine HTML-Datei ist grundsätzlich nichts Ungewöhnliches. Webseiten nutzen HTML, und auch E-Mails können in diesem Format gestaltet sein. Daraus folgt keineswegs, dass jede HTML-Datei gefährlich wäre.
Problematisch wird es, wenn Cyberkriminelle das Format für betrügerische Zwecke einsetzen.
Eine präparierte HTML-Datei kann beispielsweise eine gefälschte Anmeldeseite darstellen. Beim Öffnen erscheint dann möglicherweise eine Aufforderung, sich mit dem geschäftlichen Microsoft-Konto, einer E-Mail-Adresse oder einem anderen Benutzerkonto anzumelden.
Wer dort seine Zugangsdaten eingibt, könnte diese unmittelbar an die Betrüger übermitteln.
Dass es sich dabei keineswegs um eine theoretische Möglichkeit handelt, zeigt eine offizielle Warnung aus dem Sommer 2026.
Am 15. Juli 2026 warnte die Berliner Senatsverwaltung für Finanzen vor Phishing-Mails zu angeblichen Betriebsprüfungen. In diesen Nachrichten wurde ebenfalls auf einen PDF-Anhang verwiesen. Tatsächlich handelte es sich um eine HTML-Datei, die beim Öffnen zur Eingabe eines Passworts aufforderte.
Die Berliner Finanzverwaltung bezeichnete diese Nachrichten ausdrücklich als Betrugsversuch und riet dazu, die Dateien nicht zu öffnen und keine persönlichen Daten einzugeben.
Die Parallelen zu unserer Nachricht beim Verband der Sekretärinnen e.V. sind auffällig. Auch hier wurde eine steuerliche Prüfung angekündigt. Auch hier war von einem PDF-Dokument die Rede, während der Anhang auf .html endete.
Ob unsere konkrete Datei ebenfalls eine gefälschte Anmeldeseite enthielt, kann ich nicht bestätigen. Dafür müsste der Inhalt in einer geeigneten, abgesicherten Untersuchungsumgebung analysiert werden.
Für die Entscheidung im Sekretariat ist eine solche Analyse jedoch gar nicht erforderlich. Der begründete Verdacht genügt, um den Anhang unangetastet zu lassen und die IT beziehungsweise die zuständige Sicherheitsstelle einzuschalten.
Wie lassen sich vollständige Dateiendungen unter Windows anzeigen?
Es gibt noch eine kleine Tücke, die ich Ihnen nicht vorenthalten möchte. Windows kann bekannte Dateiendungen im Datei-Explorer ausblenden.
Dadurch ist unter Umständen nicht sofort erkennbar, welchen Dateityp Sie tatsächlich vor sich haben. Eine scheinbar harmlose Datei kann dann anders aussehen, als ihr vollständiger Name vermuten lässt.
Unter Windows 11 können Sie die Anzeige der Dateiendungen dauerhaft aktivieren:
- Öffnen Sie den Datei-Explorer mit der Tastenkombination Windows-Taste + E.
- Wählen Sie im oberen Menü Anzeigen.
- Öffnen Sie den Bereich Einblenden.
- Aktivieren Sie Dateinamenerweiterungen.
Anschließend zeigt Windows im Datei-Explorer die vollständigen Endungen an.
Microsoft beschreibt diese Einstellung in seiner offiziellen Anleitung zum Datei-Explorer in Windows.
Meine Empfehlung: Lassen Sie Dateinamenerweiterungen grundsätzlich anzeigen. Gerade wenn Sie regelmäßig Rechnungen, Bewerbungen oder andere Dokumente bearbeiten, erleichtert Ihnen das die Kontrolle.
Bitte laden Sie eine verdächtige Datei allerdings nicht erst herunter, um deren Endung im Explorer zu untersuchen. Wenn bereits der E-Mail-Anhang Anlass zur Sorge gibt, sollte die Prüfung über die dafür vorgesehenen betrieblichen Sicherheitsverfahren erfolgen.
Ein falsches PDF kann auch bei Rechnungen auftauchen
Stellen Sie sich vor, eine solche Datei landet nicht als Prüfungsankündigung im Postfach, sondern als vermeintliche Rechnung.
Der Betreff lautet beispielsweise „Rechnung Oktober 2026“. Die Nachricht enthält einen kurzen Begleittext, eine Rechnungsnummer und einen Anhang namens Rechnung_2026.pdf.html.
Auf den ersten Blick sieht alles nach einem gewöhnlichen Vorgang in der Buchhaltung aus. Genau deshalb lohnt sich die Kontrolle.
Denn für die Betrüger wäre es ausgesprochen praktisch, wenn der gewohnte Arbeitsablauf automatisch weiterliefe. Die Rechnung wird geöffnet, geprüft und zur Bearbeitung weitergereicht. Im ungünstigsten Fall bemerkt erst jemand etwas Ungewöhnliches, nachdem bereits Zugangsdaten eingegeben wurden.
Ob eine solche Datei tatsächlich schädliche Funktionen enthält, lässt sich aus ihrem Namen allein nicht beweisen. Die irreführende Endung ist aber ein ausreichender Anlass, die Bearbeitung zu unterbrechen.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt ausdrücklich einen vorsichtigen Umgang mit unerwarteten E-Mail-Anhängen. Auch bei vermeintlich bekannten Absendern sollte eine ungewöhnliche Nachricht unabhängig überprüft werden.
Quelle: BSI: Sicherheitsempfehlungen zum Umgang mit E-Mails und Anhängen.
Merksatz für das Sekretariat
Diesen Hinweis können Sie als hervorgehobene Lernbox in den Beitrag übernehmen. Er eignet sich auch für interne Schulungsunterlagen.
Die letzte Dateiendung zählt.
Eine Datei mit dem Namen
Rechnung.pdf.html
ist dem Dateinamen nach eine HTML-Datei.
Die Zeichenfolge .pdf im Namen macht daraus
kein PDF-Dokument.
Meine Empfehlung: Öffnen Sie unerwartete Anhänge nicht, wenn Dateiname, Dateityp oder Absender Zweifel auslösen. Klären Sie die Herkunft über einen unabhängigen Kontaktweg oder lassen Sie die Datei durch Ihre IT prüfen.
Was mir an unserem konkreten Fall besonders auffällt: Die Betrüger haben bereits im Dateinamen versucht, die technische Natur des Anhangs zu verschleiern. Gleichzeitig haben sie den E-Mail-Text so sachlich formuliert, dass er zunächst wie eine gewöhnliche Behördenmitteilung wirkt.
Damit stellt sich eine weitere Frage: Warum schenken wir einer Nachricht überhaupt Vertrauen, sobald ein bekannter Behördenname darübersteht? Genau an dieser Stelle wird aus einem technischen Betrugsversuch ein interessantes Beispiel für die psychologische Wirkung von Sprache.
Warum wirken Phishing-Mails im Namen von Behörden so glaubwürdig?
Phishing-Mails, die angeblich von Behörden stammen, nutzen häufig vertraute Sprachmuster, offizielle Bezeichnungen und konkrete Handlungsaufforderungen. Dadurch können sie glaubwürdig wirken, obwohl ihre Herkunft keineswegs gesichert ist. Diese Form der gezielten Täuschung gehört zum sogenannten Social Engineering, bei dem Menschen dazu gebracht werden sollen, Informationen preiszugeben oder sicherheitsrelevante Handlungen auszuführen.
Bei unserer angeblichen Steuerprüfung ist die sprachliche Gestaltung besonders aufschlussreich. Die Absender verzichten auf übertriebene Drohungen und dramatische Formulierungen. Stattdessen verwenden sie einen Ton, den wir aus der Verwaltungskorrespondenz kennen. Genau deshalb lohnt sich eine rhetorische Analyse.
Amtsdeutsch als Vertrauenssignal: Wenn Sprache Autorität vortäuscht
Lesen Sie noch einmal den ersten Satz unserer Phishing-Mail:
„Hiermit wird mitgeteilt, dass für Ihr Unternehmen am 30. Oktober 2026 eine steuerliche Prüfung vorgesehen ist.“
Fällt Ihnen etwas auf?
Die Formulierung „Hiermit wird mitgeteilt“ ist ein typisches Beispiel für einen unpersönlichen Verwaltungsstil. Es spricht keine konkrete Person. Die Mitteilung erscheint vielmehr als institutionelle Feststellung, die keiner weiteren Erklärung bedarf.
Dazu passt die passive Formulierung „eine steuerliche Prüfung vorgesehen ist“. Wer diese Prüfung angeordnet haben soll, erfahren wir nicht. Auch die zuständige Dienststelle bleibt ungenannt. Stattdessen wird die Prüfung als bereits feststehender Vorgang präsentiert.
Aus rhetorischer Sicht lässt sich hier eine Autoritätsanmutung erkennen. Die Nachricht verwendet sprachliche Merkmale, die wir mit offiziellen Schreiben verbinden. Die Glaubwürdigkeit der Institution soll offenbar auf den Inhalt der E-Mail übertragen werden.
Das ist bemerkenswert, denn tatsächlich liefert die Nachricht kaum Informationen, anhand derer sich diese behauptete Autorität überprüfen ließe.
Die Verbraucherzentralen warnen ausdrücklich vor betrügerischen Nachrichten, in denen Kriminelle die Namen von Ministerien und Behörden verwenden. Dabei können die Nachrichten täuschend echt aussehen und unterschiedliche Ziele verfolgen, beispielsweise den Diebstahl persönlicher Daten.
Quelle: Verbraucherzentrale: Betrug durch gefälschte Nachrichten von Ministerien und Behörden.
Für die tägliche Korrespondenz im Sekretariat ergibt sich daraus eine wichtige Erkenntnis: Ein amtlicher Sprachstil kann den Eindruck von Verbindlichkeit erzeugen, ohne dass die Nachricht tatsächlich von einer Behörde stammt.
Warum eine konkrete Frist auch ohne Drohung Druck erzeugen kann
Unsere angebliche Steuerprüfung sollte am 30. Oktober 2026 stattfinden. Die Nachricht erreichte uns zehn Tage zuvor.
Eine ausdrückliche Drohung enthält die E-Mail nicht. Es wird weder eine Geldstrafe angekündigt noch mit rechtlichen Konsequenzen gedroht, falls wir nicht reagieren.
Trotzdem kann die Datumsangabe Handlungsdruck erzeugen.
Wer eine solche Nachricht im Sekretariat erhält, denkt möglicherweise bereits an die organisatorischen Konsequenzen. Eine Steuerprüfung betrifft schließlich mehrere Verantwortungsbereiche. Selbst wenn die Buchhaltung und die Steuerberatung zuständig sind, müssen Informationen häufig koordiniert und Termine abgestimmt werden.
Die Betrüger brauchen in einer solchen Situation möglicherweise gar keine besonders einschüchternden Formulierungen. Es kann bereits genügen, einen Vorgang anzukündigen, der im Unternehmen üblicherweise Aufmerksamkeit verlangt.
Die Verbraucherzentrale nennt Zeitdruck ausdrücklich als eines der Merkmale, die bei Phishing-Mails auftreten können. Häufig werden Empfängerinnen und Empfänger zu schnellen Entscheidungen gedrängt, bevor sie die Echtheit einer Nachricht überprüfen.
Quelle: Verbraucherzentrale: Phishing-Mails erkennen und richtig reagieren.
Bei unserer Nachricht bleibt allerdings offen, ob der konkrete Termin bewusst gewählt wurde, um Zeitdruck auszulösen. Das lässt sich anhand des E-Mail-Textes nicht nachweisen.
Die mögliche Wirkung ist dennoch nachvollziehbar. Ein festes Datum kann aus einer zunächst unverbindlich erscheinenden Mitteilung eine Aufgabe machen, die im Arbeitsalltag plötzlich Priorität erhält.
Erst die Aufgabe, dann die Information: Ein bemerkenswerter Widerspruch
Besonders interessant finde ich den Aufbau der Handlungsaufforderung.
Die Nachricht erklärt zunächst, dass weitere Einzelheiten zum Prüfungsumfang und zu den erforderlichen Unterlagen gesondert mitgeteilt werden sollen.
Wenige Zeilen später heißt es jedoch:
„Bitte stellen Sie sicher, dass die für die Prüfung erforderlichen Unterlagen und Nachweise zum genannten Termin vollständig zur Verfügung stehen.“
Hier entsteht ein Widerspruch.
Wie sollen wir sämtliche erforderlichen Unterlagen bereitstellen, wenn wir noch gar nicht wissen, welche Unterlagen benötigt werden?
Genau diese Informationslücke macht den angeblichen PDF-Anhang bedeutsam. Wer wissen möchte, was konkret vorzubereiten ist, könnte versucht sein, zunächst die beigefügte Datei zu öffnen.
Aus rhetorischer Sicht lässt sich das als gezielte Leserführung interpretieren. Die Nachricht stellt eine Aufgabe, enthält aber zu wenige Informationen für deren Bearbeitung. Der Anhang erscheint dadurch als naheliegende Informationsquelle.
Ob die Absender diese Wirkung tatsächlich so geplant haben, kann ich nicht bestätigen. Die Struktur der Nachricht begünstigt jedenfalls den nächsten Schritt, vor dem wir besonders warnen müssen: das Öffnen eines nicht vertrauenswürdigen Dateianhangs.
Dass diese Vorgehensweise bei angeblichen Betriebsprüfungen bereits dokumentiert wurde, zeigt die Warnung der Berliner Senatsverwaltung für Finanzen vom 15. Juli 2026. Dort wurden betrügerische E-Mails beschrieben, die ebenfalls eine steuerliche Außenprüfung ankündigten und auf einen angeblichen PDF-Anhang verwiesen. Tatsächlich handelte es sich um eine HTML-Datei, die zur Passworteingabe aufforderte.
Quelle: Berliner Senatsverwaltung für Finanzen: Warnung vor gefälschten Betriebsprüfungen.
Warum gute Rechtschreibung längst kein Entwarnungssignal mehr ist
Noch ein Detail verdient Aufmerksamkeit: Unsere Phishing-Mail ist sprachlich weitgehend korrekt.
Früher gehörten auffällige Rechtschreibfehler, ungewöhnlicher Satzbau und missglückte Übersetzungen zu den häufig genannten Erkennungsmerkmalen betrügerischer Nachrichten.
Solche Fehler können weiterhin Hinweise liefern. Allerdings wäre es ausgesprochen riskant, daraus den Umkehrschluss zu ziehen, eine fehlerfreie E-Mail müsse seriös sein.
Das Bundesamt für Sicherheit in der Informationstechnik weist darauf hin, dass Phishing-Mails zunehmend schwieriger zu erkennen sind. Dazu trägt auch der Einsatz künstlicher Intelligenz bei, mit der sich überzeugend formulierte Nachrichten erstellen lassen.
Quelle: BSI: E-Mail-Sicherheit – verbreitete Irrtümer im Faktencheck.
Ob beim Verfassen unserer konkreten Nachricht KI eingesetzt wurde, lässt sich aus dem Text nicht ableiten.
Für unsere Leserinnen ist eine andere Erkenntnis entscheidend: Sprachliche Professionalität ist kein Beweis für die Echtheit einer E-Mail.
Gerade Sekretärinnen und Assistenzen, die täglich Geschäftskorrespondenz bearbeiten, besitzen häufig ein gutes Gespür für angemessene Formulierungen. Dieses Sprachgefühl ist wertvoll. Bei der Beurteilung digitaler Nachrichten muss es allerdings durch technische und organisatorische Prüfungen ergänzt werden.
Eine tadellos formulierte Betrugsnachricht bleibt schließlich Betrug. Auch wenn jedes Komma an der richtigen Stelle steht.
Die entscheidende Frage: Wer fordert hier eigentlich etwas von mir?
Wenn ich unsere E-Mail noch einmal aus rhetorischer Perspektive betrachte, fällt mir vor allem auf, wie selbstverständlich die Nachricht einen behördlichen Vorgang voraussetzt.
Die angebliche Steuerprüfung wird angekündigt, die erforderliche Vorbereitung eingefordert und der Anhang als Informationsquelle angeboten. Alles wirkt wie ein bereits laufendes Verwaltungsverfahren.
Genau an dieser Stelle sollten wir im Sekretariat unsere gewohnte Arbeitsweise kurz unterbrechen.
Bevor wir eine Aufgabe übernehmen, dürfen wir klären, ob die Stelle, die uns dazu auffordert, überhaupt dazu berechtigt ist.
Das klingt selbstverständlich. Im laufenden Büroalltag ist diese Unterscheidung allerdings ausgesprochen wichtig. Denn eine E-Mail kann eine plausible Aufgabe enthalten, obwohl der Absender keinerlei Berechtigung besitzt, sie uns zu stellen.
Meine Empfehlung: Stellen Sie bei unerwarteten behördlichen Mitteilungen zunächst die Herkunft fest. Erst danach entscheiden Sie, welche organisatorischen Schritte erforderlich sind.
Bei unserer angeblichen Steuerprüfung hätten bereits die abweichende Absenderdomain und die ungewöhnliche Dateiendung ausgereicht, um die reguläre Bearbeitung zu unterbrechen.
Bleibt allerdings eine Frage, die wir bisher noch nicht abschließend beantwortet haben: Wie sieht eine tatsächliche steuerliche Prüfungsanordnung aus, und welche Angaben dürfen Sie darin erwarten?
Genau das untersuchen wir im nächsten Abschnitt.
Woran erkennen Sie eine echte steuerliche Prüfungsanordnung?
Eine echte steuerliche Prüfungsanordnung enthält konkrete Angaben darüber, wer geprüft werden soll und welchen Umfang die Prüfung hat. Außerdem gehört eine Rechtsbehelfsbelehrung dazu. Der voraussichtliche Prüfungsbeginn und die Namen der prüfenden Personen müssen ebenfalls bekannt gegeben werden, gegebenenfalls in einem gesonderten Schreiben. Diese Anforderungen ergeben sich insbesondere aus den §§ 196 und 197 der Abgabenordnung (AO).
Nun müssen Sie als Sekretärin sicherlich keine Spezialistin für Steuerrecht werden. Dafür gibt es die Steuerberatung und die zuständigen Fachabteilungen. Allerdings sollten Sie erkennen können, ob eine angebliche Behördenmitteilung überhaupt die notwendigen Informationen enthält, um sie zuverlässig einzuordnen.
Und genau daran scheiterte unsere Phishing-Mail.
Eine Prüfungsanordnung ist mehr als eine Terminankündigung
Schauen wir uns zunächst an, wie eine reguläre steuerliche Außenprüfung angekündigt wird.
Die rechtliche Grundlage findet sich in der Abgabenordnung. Besonders wichtig sind drei Vorschriften:
§ 194 AO: Sachlicher Umfang einer Außenprüfung
Hier ist geregelt, worauf sich eine Außenprüfung erstrecken kann. Beispielsweise können eine oder mehrere Steuerarten, bestimmte Besteuerungszeiträume oder einzelne steuerliche Sachverhalte geprüft werden.
§ 196 AO: Prüfungsanordnung
Die Finanzbehörde muss den Umfang der Außenprüfung in einer schriftlichen oder elektronischen Prüfungsanordnung festlegen. Außerdem muss diese eine Rechtsbehelfsbelehrung enthalten.
§ 197 AO: Bekanntgabe der Prüfungsanordnung
Die Prüfungsanordnung, der voraussichtliche Prüfungsbeginn und die Namen der prüfenden Personen sind grundsätzlich angemessene Zeit vor Prüfungsbeginn bekannt zu geben, sofern der Prüfungszweck dadurch nicht gefährdet wird.
Das klingt zunächst nach reichlich Paragrafen. Für die Büroorganisation lässt sich daraus jedoch eine einfache Erkenntnis ableiten: Eine förmliche Prüfungsanordnung muss erkennen lassen, welche steuerliche Prüfung durchgeführt werden soll und wen sie betrifft.
Unsere E-Mail erfüllte diese Voraussetzungen erkennbar nicht. Sie enthielt keine Angaben zu Steuerarten oder Besteuerungszeiträumen. Eine verantwortliche prüfende Person wurde ebenfalls nicht genannt.
Allerdings ist hier eine Unterscheidung wichtig: Unsere Nachricht bezeichnete sich als Ankündigung einer steuerlichen Prüfung und nicht ausdrücklich als förmliche Prüfungsanordnung. Deshalb wäre es juristisch nicht korrekt, allein aus den fehlenden Angaben zu schließen, dass ein Betrugsversuch vorliegt.
Zusammen mit der falschen Absenderdomain und dem manipulierten Dateinamen ergibt sich jedoch ein eindeutiges Bild für die praktische Sicherheitsentscheidung: Diese Nachricht sollte keinesfalls ungeprüft bearbeitet werden.
Welche Finanzbehörde ist für eine Betriebsprüfung zuständig?
Ein weiterer Punkt verdient Aufmerksamkeit. Unsere Phishing-Mail erweckte den Eindruck, das Bundeszentralamt für Steuern würde die Prüfung durchführen.
Für die gewöhnliche steuerliche Außenprüfung ist grundsätzlich die Finanzbehörde zuständig, die auch für die Besteuerung verantwortlich ist. Bei Unternehmen ist das regelmäßig das zuständige Finanzamt.
Das ergibt sich aus § 195 AO.
Allerdings wäre es falsch, daraus abzuleiten, das Bundeszentralamt für Steuern hätte grundsätzlich nichts mit Betriebsprüfungen zu tun. Nach § 19 des Finanzverwaltungsgesetzes (FVG) darf das BZSt an Außenprüfungen der Landesfinanzbehörden mitwirken. Unter bestimmten Voraussetzungen kann es sogar im Auftrag des zuständigen Finanzamtes Prüfungen durchführen.
Entscheidend ist deshalb, welche Behörde für den konkreten Vorgang verantwortlich ist und ob sich die Mitteilung dieser Behörde zuordnen lässt.
Meine Empfehlung: Wenn Sie eine unerwartete Prüfungsankündigung erhalten, ziehen Sie zunächst die zuständige Buchhaltung oder Steuerberatung hinzu. Bei Zweifeln kann der Vorgang über die bekannten Kontaktdaten des zuständigen Finanzamtes überprüft werden.
Echte Prüfungsanordnung oder Phishing-Mail: Der direkte Vergleich
Die folgende Übersicht zeigt, welche Angaben bei einer förmlichen Prüfungsanordnung zu erwarten sind und wie unsere verdächtige E-Mail davon abweicht.
| Prüfmerkmal | Förmliche Prüfungsanordnung | Unsere verdächtige E-Mail |
|---|---|---|
| Betroffene Organisation | Die zu prüfende Person oder Organisation muss eindeutig bezeichnet sein. | Lediglich allgemeine Anrede und die Bezeichnung „Ihr Unternehmen“. |
| Prüfungsumfang | Der Umfang wird festgelegt, beispielsweise durch Steuerarten, Besteuerungszeiträume oder bestimmte Sachverhalte. | Keine konkreten Angaben. Weitere Einzelheiten sollen erst später folgen. |
| Prüfende Personen | Die Namen werden bekannt gegeben, gegebenenfalls in einem gesonderten Schreiben. | Keine namentlich genannte prüfende Person. |
| Rechtsbehelfsbelehrung | Die Prüfungsanordnung enthält eine Rechtsbehelfsbelehrung. | Keine Rechtsbehelfsbelehrung. Die Nachricht gibt sich allerdings auch nicht ausdrücklich als förmliche Prüfungsanordnung aus. |
| Prüfungsbeginn | Der voraussichtliche Beginn wird grundsätzlich angemessene Zeit vor der Prüfung bekannt gegeben. | Ein Termin wird genannt. Zwischen E-Mail und angeblichem Prüfungsbeginn liegen zehn Tage. |
| Herkunft | Die Bekanntgabe erfolgt durch die zuständige Finanzbehörde auf einem dafür vorgesehenen Weg. | Die Absenderdomain passt nicht zur angeblichen Bundesbehörde. |
Die Tabelle beschreibt die Merkmale einer förmlichen steuerlichen Prüfungsanordnung. Eine vorbereitende Terminankündigung muss nicht bereits sämtliche dieser Angaben enthalten. Wenn allerdings Absenderadresse, Dateianhang und Inhalt erhebliche Zweifel auslösen, sollten Sie die Echtheit unabhängig überprüfen, bevor Sie die Nachricht weiterbearbeiten.
Dürfen Finanzbehörden Prüfungsanordnungen per E-Mail versenden?
Hier lohnt sich eine genauere Unterscheidung.
Nach § 196 AO kann eine Prüfungsanordnung schriftlich oder elektronisch erteilt werden. Eine elektronische Übermittlung ist also grundsätzlich vorgesehen.
Daraus folgt allerdings nicht, dass jede gewöhnliche E-Mail mit einem angeblich amtlichen Anhang eine zulässige oder authentische Prüfungsanordnung darstellt. Welche Übermittlungswege tatsächlich genutzt werden, hängt unter anderem von den zuständigen Behörden und den geltenden Bekanntgaberegeln ab.
Das Bayerische Landesamt für Steuern hat dazu am 14. Juli 2026 eine bemerkenswerte Warnung veröffentlicht.
Die Behörde berichtete über bundesweit verbreitete Phishing-Mails, in denen angebliche Betriebsprüfungen angekündigt wurden.
In der Warnung stellt das Landesamt ausdrücklich klar, dass Prüfungsanordnungen in Bayern über das gesicherte ELSTER-Postfach oder postalisch übermittelt werden. Gewöhnliche E-Mails mit entsprechenden Anhängen gehören dort nicht zum vorgesehenen Verfahren.
Die Warnung können Sie beim Bayerischen Landesamt für Steuern nachlesen.
Das sollten Sie allerdings nicht ungeprüft auf sämtliche Finanzbehörden und alle Arten steuerlicher Mitteilungen übertragen. Eine elektronische Bekanntgabe ist gesetzlich möglich, und die konkreten Verfahren müssen berücksichtigt werden.
Für die Arbeit im Sekretariat ist deshalb folgende Regel sinnvoll: Eine unerwartete Prüfungsankündigung wird über einen unabhängig bekannten Kontaktweg überprüft. Das gilt insbesondere, wenn darin sensible Informationen angefordert werden oder ein ungewöhnlicher Dateianhang geöffnet werden soll.
Sind zehn Tage Vorlauf für eine steuerliche Prüfung überhaupt zulässig?
Vielleicht haben Sie beim Lesen unserer E-Mail ebenfalls über die kurze Frist gestutzt.
Die Nachricht wurde am 20. Oktober verschickt. Bereits am 30. Oktober sollte die angebliche Prüfung stattfinden.
Zehn Tage können in einem kleinen Unternehmen ausgesprochen knapp werden. Schließlich müssen Unterlagen zusammengestellt, Zuständigkeiten geklärt und möglicherweise Termine mit der Steuerberatung vereinbart werden.
Allerdings enthält § 197 AO keine allgemeingültige feste Mindestfrist von beispielsweise 14 oder 28 Tagen. Das Gesetz spricht von einer angemessenen Zeit vor Beginn der Prüfung, sofern der Prüfungszweck durch die vorherige Bekanntgabe nicht gefährdet wird.
Ob zehn Tage im konkreten Fall angemessen wären, lässt sich deshalb nicht allein anhand des Datums entscheiden.
Interessant ist außerdem § 197 Absatz 2 AO. Danach soll der Prüfungsbeginn auf Antrag verschoben werden, wenn wichtige Gründe dafür glaubhaft gemacht werden.
Auch das ist für Sekretärinnen relevant. Schließlich bedeutet eine behördliche Terminankündigung nicht zwangsläufig, dass organisatorische Schwierigkeiten ungeprüft hingenommen werden müssen. Ob ein Verschiebungsantrag Erfolg hat, hängt allerdings von den konkreten Umständen ab.
Beim Verband der Sekretärinnen e.V. stellte sich diese Frage in unserem Fall glücklicherweise nicht. Die verdächtige Absenderadresse und der falsche PDF-Anhang lieferten bereits ausreichende Gründe, die Nachricht als Sicherheitsvorfall zu behandeln.
Was bedeutet das für die Postbearbeitung im Sekretariat?
Aus diesem Fall lässt sich eine wichtige Unterscheidung für die tägliche Arbeit ableiten.
Wenn eine E-Mail eine steuerliche Prüfung ankündigt, müssen Sie deren rechtliche Wirksamkeit nicht selbst abschließend beurteilen. Das gehört in die Hände der zuständigen Fachleute.
Sie können jedoch prüfen, ob die Nachricht nachvollziehbar ist und ob offensichtliche Sicherheitsrisiken vorliegen.
Fehlen konkrete Angaben, passt die Absenderadresse nicht zur behaupteten Behörde oder wird ein ungewöhnlicher Anhang mitgeschickt, ist eine unabhängige Überprüfung angebracht.
Und noch etwas sollten wir berücksichtigen: In vielen Unternehmen wird die eingehende Post inzwischen über zentrale Funktionspostfächer bearbeitet. Dort entscheiden häufig mehrere Beschäftigte gemeinsam darüber, welche Nachricht bearbeitet, weitergeleitet oder an die Geschäftsführung übergeben wird.
Genau hier stellt sich eine organisatorische Frage, die mindestens ebenso wichtig ist wie die technische Erkennung einer Phishing-Mail:
Wer ist eigentlich dafür verantwortlich, dass eine verdächtige E-Mail nicht versehentlich von der nächsten Kollegin geöffnet wird?
Phishing im Funktionspostfach: Wer prüft verdächtige E-Mails?
In einem gemeinsam genutzten Funktionspostfach sollte eindeutig geregelt sein, wer eingehende E-Mails prüft, wie verdächtige Nachrichten gekennzeichnet werden und wer einen möglichen Phishing-Versuch an die IT meldet. Besonders wichtig ist, dass alle zugriffsberechtigten Beschäftigten erkennen können, wenn eine Nachricht bereits als Sicherheitsrisiko eingestuft wurde.
Bei unserer gefälschten Steuerprüfung stellt sich damit eine Frage, die über das Erkennen verdächtiger Dateianhänge hinausgeht: Was passiert eigentlich mit einer solchen E-Mail, wenn mehrere Kolleginnen Zugriff auf denselben Posteingang haben?
Wenn drei Kolleginnen denselben Posteingang bearbeiten
Stellen Sie sich folgende Situation vor: Eine Mitarbeiterin entdeckt morgens im Funktionspostfach rechnung@unternehmen.de eine verdächtige Nachricht. Sie prüft den Absender, bemerkt eine ungewöhnliche Dateiendung und beschließt, den Anhang vorsichtshalber nicht zu öffnen.
Dann klingelt das Telefon. Ein dringender Termin muss vorbereitet werden, anschließend wartet bereits die nächste Aufgabe. Die verdächtige E-Mail bleibt im Postfach liegen.
Eine Stunde später übernimmt die Kollegin aus der Buchhaltung. Sie sieht die Nachricht, liest etwas von einer steuerlichen Prüfung und öffnet den vermeintlichen PDF-Anhang. Schließlich könnte der Inhalt für ihre Abteilung wichtig sein.
Ein völlig alltäglicher Vorgang, zumindest auf den ersten Blick. Allerdings wusste die zweite Kollegin nichts von den Bedenken ihrer Vorgängerin.
Genau deshalb reicht es bei gemeinsam genutzten Postfächern nicht aus, wenn einzelne Beschäftigte eine Phishing-Mail erkennen. Der Verdacht muss auch für die anderen zuständigen Personen nachvollziehbar werden.
Microsoft beschreibt freigegebene Postfächer ausdrücklich als Lösung für E-Mail-Adressen, die mehrere Beschäftigte gemeinsam verwenden, beispielsweise für allgemeine Informations-, Empfangs- oder Supportadressen.
Quelle: Microsoft: Informationen zu freigegebenen Postfächern in Microsoft 365.
Warum „gelesen“ noch lange nicht „geprüft“ bedeutet
Vielleicht arbeiten Sie bereits mit Outlook-Kategorien, farbigen Kennzeichnungen oder gemeinsamen Bearbeitungsregeln. Dann kennen Sie den Unterschied zwischen einer gelesenen und einer tatsächlich bearbeiteten Nachricht.
Bei verdächtigen E-Mails bekommt dieser Unterschied eine zusätzliche Bedeutung.
Eine Nachricht kann bereits gelesen worden sein, ohne dass jemand ihre Herkunft überprüft hat. Ebenso kann eine Kollegin die Absenderadresse kontrolliert haben, während eine andere davon ausgeht, dass die Nachricht bereits vollständig freigegeben wurde.
Deshalb empfehle ich, im Team einen eindeutigen Bearbeitungsstatus für verdächtige Nachrichten einzuführen.
Beispielsweise:
„Sicherheitsprüfung erforderlich“
Dieser Status sollte klar von den gewöhnlichen Bearbeitungsständen wie „Offen“, „In Arbeit“ oder „Erledigt“ unterschieden werden. Er bedeutet, dass die Nachricht bis zur Klärung weder regulär weiterbearbeitet noch ihr Anhang geöffnet werden darf.
Wie Sie solche Zuständigkeiten und Bearbeitungsstände grundsätzlich organisieren können, haben wir bereits in unserem Beitrag Regeln für das Funktionspostfach im Büro – 7 Lösungen ausführlich beschrieben.
Für die digitale Sicherheit sollten Sie diese Regeln um einen verbindlichen Meldeweg ergänzen.
Vier Schritte für den sicheren Umgang mit verdächtigen E-Mails
Aus unserem Beispiel mit der gefälschten Steuerprüfung lässt sich eine einfache Vorgehensweise ableiten, die Sie an die bestehenden Sicherheitsregeln Ihres Unternehmens anpassen können.
Die folgende Checkliste können Sie auch für eine interne Arbeitsanweisung verwenden.
Phishing-Verdacht im Funktionspostfach
Vier Schritte für die sichere Bearbeitung im Team
Öffnen Sie keine verdächtigen Anhänge, folgen Sie keinen Links und antworten Sie nicht auf die Nachricht. Leiten Sie die E-Mail auch nicht zur probeweisen Öffnung an Kolleginnen weiter.
Kennzeichnen Sie den Vorgang nach den betrieblichen Regeln als „Sicherheitsprüfung erforderlich“. Stellen Sie sicher, dass die anderen zuständigen Beschäftigten über einen sicheren internen Kommunikationsweg informiert werden.
Informieren Sie die IT-Abteilung oder die zuständige Sicherheitsstelle über den vorgesehenen Meldeweg. Verwenden Sie eine eingerichtete Phishing-Meldefunktion, sofern diese für das Funktionspostfach korrekt konfiguriert ist.
Halten Sie den Bearbeitungsstatus und die Rückmeldung der zuständigen Stelle nachvollziehbar fest. Verschieben oder löschen Sie die verdächtige Nachricht entsprechend den betrieblichen Sicherheitsvorgaben.
Eine verdächtige E-Mail bleibt gesperrt, bis ihre weitere Behandlung geklärt ist. Alle zuständigen Beschäftigten müssen erkennen können, dass eine Sicherheitsprüfung läuft.
Phishing in Outlook melden: Vorsicht bei freigegebenen Postfächern
Microsoft Outlook bietet in unterstützten Versionen die Möglichkeit, verdächtige Nachrichten über die integrierte Funktion „Bericht“ beziehungsweise „Phishing melden“ zu melden.
Diese Funktion kann auch bei freigegebenen Postfächern genutzt werden. Allerdings gibt es eine technische Besonderheit, die für Sekretariate mit gemeinsam bearbeiteten Outlook-Postfächern wichtig ist.
Microsoft weist darauf hin, dass bei der Meldung aus einem freigegebenen Postfach durch eine berechtigte Vertretung bestimmte Voraussetzungen erfüllt sein müssen.
In den unterstützten Outlook-Versionen benötigt die meldende Person die Berechtigung „Senden als“, damit eine gemeldete Nachricht aus dem freigegebenen Postfach an das konfigurierte Meldepostfach übermittelt wird.
Fehlt diese Berechtigung, kann die Nachricht lediglich aus dem Ordner entfernt werden, ohne dass die Meldung tatsächlich beim vorgesehenen Meldepostfach eingeht.
Das ist ein wichtiger Unterschied. Schließlich könnte die Kollegin davon ausgehen, dass sie den Phishing-Versuch ordnungsgemäß gemeldet hat, obwohl die IT keine entsprechende Nachricht erhalten hat.
Microsoft erläutert diese Besonderheit in seiner technischen Dokumentation:
Microsoft Learn: Phishing und verdächtige E-Mails in Outlook melden.
Meine Empfehlung: Lassen Sie durch Ihre IT prüfen, ob die Meldefunktion in Ihren gemeinsam genutzten Postfächern richtig eingerichtet ist und ob die erforderlichen Berechtigungen vorliegen. Legen Sie außerdem fest, welchen Meldeweg Beschäftigte verwenden sollen, falls die Schaltfläche nicht zur Verfügung steht.
Das ist gerade in kleineren Unternehmen wichtig, in denen Microsoft 365 eingerichtet wurde, die täglichen Abläufe aber über Jahre gewachsen sind.
Wer entscheidet, ob die Nachricht gelöscht werden darf?
Bei einer offensichtlich unerwünschten Werbemail ist die Entscheidung meistens einfach. Bei einem möglichen Phishing-Versuch kann die Nachricht dagegen für die IT-Sicherheitsprüfung relevant sein.
Deshalb sollten Sie eine verdächtige E-Mail nicht vorschnell aus dem gemeinsamen Postfach entfernen, wenn Ihr Unternehmen für solche Fälle eine Meldung oder Sicherung vorsieht.
Die IT benötigt unter Umständen Informationen über die ursprüngliche Nachricht, ihre technischen Absenderdaten und den Anhang. Diese Informationen können bei einer gewöhnlichen Weiterleitung verändert werden oder verloren gehen.
Microsoft empfiehlt für bestimmte Meldeverfahren ausdrücklich, verdächtige Nachrichten als ursprüngliche E-Mail-Anlage zu übermitteln, damit beispielsweise die Nachrichtenkopfzeilen geprüft werden können. Im Unternehmen sollten Sie dafür ausschließlich den freigegebenen Sicherheits- oder Meldeweg nutzen.
Quelle: Microsoft: Schützen Sie sich vor Phishing.
Auch das Bundesamt für Sicherheit in der Informationstechnik rät dazu, bei ungewöhnlichen Nachrichten vorsichtig zu sein und zweifelhafte Absender über unabhängig bekannte Kontaktwege zu überprüfen.
Quelle: BSI: Basistipps zur IT-Sicherheit.
Für die Arbeit im Sekretariat bedeutet das: Eine als verdächtig erkannte Nachricht sollte nach einem festgelegten Verfahren behandelt werden. Dazu gehört auch eine klare Entscheidung darüber, wann sie gelöscht werden darf.
Die Sicherheitsregel gehört in jede Vertretungsvereinbarung
Vielleicht haben Sie für Ihr Funktionspostfach längst geregelt, wer während des Urlaubs eingehende Rechnungen prüft, Termine koordiniert oder Anfragen beantwortet.
Aber steht dort auch, was bei einem Phishing-Verdacht passieren soll?
Ich würde genau diese Frage bei der nächsten Teambesprechung aufgreifen. Schließlich genügt eine einzige unklare Zuständigkeit, damit eine bereits als verdächtig erkannte Nachricht später doch noch geöffnet wird.
Die Verantwortlichkeiten müssen dabei keineswegs kompliziert sein. Eine kurze schriftliche Regelung, ein festgelegter Meldeweg und ein eindeutiger Bearbeitungsstatus können die Zusammenarbeit erheblich erleichtern.
Wie Sie darüber hinaus die gesamte elektronische Postbearbeitung organisieren können, erläutern wir in unserem Beitrag Postbearbeitung im Büro: Prozesse zwischen Brief und E-Mail.
Bei der gefälschten Steuerprüfung, die uns beim Verband der Sekretärinnen e.V. erreichte, war die Entscheidung eindeutig: Der Dateianhang durfte nicht ungeprüft geöffnet werden.
Was aber passiert, wenn diese Entscheidung zu spät kommt? Wenn eine Kollegin den Anhang bereits geöffnet, eine verdächtige Webseite aufgerufen oder sogar ihre Zugangsdaten eingegeben hat?
Dann kommt es darauf an, wie schnell und überlegt das Unternehmen reagiert.
Phishing-Mail geöffnet: Was sollten Sie jetzt sofort tun?
Wenn Sie versehentlich eine Phishing-Mail geöffnet haben, kommt es darauf an, was anschließend passiert ist. Haben Sie lediglich den Anhang angesehen, Zugangsdaten eingegeben oder sogar ein Programm ausgeführt? Je nach Situation unterscheiden sich die notwendigen Sicherheitsmaßnahmen erheblich. Im Unternehmen sollten Sie den Vorfall in jedem Fall zeitnah über den vorgesehenen Meldeweg an die IT weitergeben.
Bleiben wir bei unserer gefälschten Steuerprüfung. Angenommen, eine Kollegin hätte den vermeintlichen PDF-Anhang geöffnet und wäre anschließend misstrauisch geworden. Vielleicht erscheint plötzlich eine Anmeldeseite. Vielleicht fordert der Browser dazu auf, eine weitere Datei herunterzuladen. Oder es passiert zunächst überhaupt nichts.
Was jetzt?
Ich würde zunächst klären, welche Handlung tatsächlich stattgefunden hat. Schließlich ist es ein erheblicher Unterschied, ob eine verdächtige Webseite angezeigt wurde oder ob bereits vertrauliche Zugangsdaten übermittelt wurden.
1. Verdächtigen Anhang geöffnet: Ist der Computer jetzt infiziert?
Das bloße Öffnen eines verdächtigen Anhangs bedeutet nicht automatisch, dass der Computer mit Schadsoftware infiziert wurde. Allerdings lässt sich eine Infektion auch nicht allein deshalb ausschließen, weil keine Fehlermeldung erscheint und der Rechner weiterhin normal funktioniert.
Besonders bei HTML-Dateien hängt das Risiko davon ab, welchen Inhalt die Datei besitzt und welche Funktionen beim Öffnen ausgeführt werden.
In unserem Beispiel könnte sich hinter der angeblichen PDF-Datei eine gefälschte Anmeldeseite verbergen. Denkbar ist aber auch, dass weitere Inhalte nachgeladen oder Downloads ausgelöst werden. Was die konkrete Datei enthält, können wir ohne technische Untersuchung nicht bestätigen.
Wenn Sie einen solchen Anhang geöffnet haben, sollten Sie die weitere Interaktion sofort beenden. Geben Sie keine Daten ein, bestätigen Sie keine Sicherheitsabfragen und laden Sie keine zusätzlich angebotenen Programme herunter.
Informieren Sie anschließend Ihre IT-Abteilung und beschreiben Sie möglichst genau, was auf dem Bildschirm erschienen ist.
Die IT kann prüfen, ob eine Sicherheitsuntersuchung des Gerätes notwendig ist. Dazu können beispielsweise die Kontrolle von Sicherheitsmeldungen und eine Untersuchung auf Schadsoftware gehören.
Die Verbraucherzentrale empfiehlt nach dem Aufruf einer verdächtigen Internetseite ausdrücklich, das Gerät auf mögliche Schadprogramme zu untersuchen und bei Bedarf fachkundige Unterstützung hinzuzuziehen.
Quelle: Verbraucherzentrale: Phishing-Mails erkennen und richtig reagieren.
2. Passwort eingegeben: Jetzt zählt jede Minute
Deutlich kritischer wird die Situation, wenn Sie auf einer gefälschten Webseite bereits Ihre Zugangsdaten eingegeben haben.
Stellen Sie sich vor, nach dem Öffnen unserer angeblichen Prüfungsunterlagen erscheint eine Anmeldemaske von Microsoft 365. Sie werden aufgefordert, Ihre geschäftliche E-Mail-Adresse und das dazugehörige Passwort einzugeben.
Die Seite sieht vertraut aus. Das Firmenlogo erscheint, die Gestaltung erinnert an die übliche Microsoft-Anmeldung und auch die Eingabefelder befinden sich an der erwarteten Stelle.
Wenn diese Seite gefälscht ist, können die eingegebenen Zugangsdaten unmittelbar bei den Angreifern landen.
Warten Sie in einer solchen Situation nicht ab, ob sich jemand tatsächlich in Ihrem Konto anmeldet. Informieren Sie sofort Ihre IT.
Das betroffene Passwort sollte schnellstmöglich über die offizielle Anwendung oder den vorgesehenen betrieblichen Weg geändert beziehungsweise zurückgesetzt werden. Nutzen Sie dafür möglichst ein vertrauenswürdiges, nicht betroffenes Gerät.
Bei einem geschäftlichen Microsoft-365-Konto kann die IT zusätzliche Sicherheitsmaßnahmen ergreifen. Dazu gehören die vorübergehende Sperrung des Kontos, das Widerrufen aktiver Anmeldesitzungen und die Überprüfung der hinterlegten Authentifizierungsmethoden.
Auch ungewöhnliche Posteingangsregeln oder automatische Weiterleitungen sollten überprüft werden. Schließlich könnte ein unbefugter Zugriff dazu genutzt worden sein, geschäftliche E-Mails an eine fremde Adresse weiterzuleiten.
Microsoft beschreibt diese Maßnahmen ausführlich in seiner offiziellen Dokumentation zum Umgang mit kompromittierten E-Mail-Konten.
Quelle: Microsoft Learn: Auf kompromittierte E-Mail-Konten in Microsoft 365 reagieren.
Übrigens: Wenn Sie dasselbe Passwort auch für andere Konten verwenden, müssen diese ebenfalls überprüft und ihre Passwörter geändert werden. Bei geschäftlichen Konten sollte das in Abstimmung mit der IT erfolgen.
3. Datei heruntergeladen oder ausgeführt: Wann wird es gefährlich?
Eine weitere Situation verdient besondere Aufmerksamkeit.
Vielleicht fordert die angebliche Prüfungsunterlage dazu auf, zunächst ein zusätzliches Programm herunterzuladen. Oder es erscheint eine Meldung, dass für die Darstellung der Dokumente eine bestimmte Anwendung installiert werden müsse.
Hier sollten spätestens sämtliche Alarmglocken klingeln.
Eine gewöhnliche PDF-Datei benötigt keine spontane Installation irgendeines unbekannten Hilfsprogramms.
Allerdings müssen wir auch hier unterscheiden: Eine Datei herunterzuladen ist technisch nicht dasselbe, wie sie auszuführen.
Wenn eine verdächtige Datei lediglich heruntergeladen wurde, sollten Sie diese keinesfalls öffnen oder starten. Melden Sie den Vorgang Ihrer IT, damit die Datei sicher untersucht oder entsprechend den betrieblichen Vorgaben entfernt werden kann.
Wurde dagegen ein unbekanntes Programm bereits ausgeführt oder besteht ein konkreter Verdacht auf Schadsoftware, ist schnelles Handeln notwendig.
Die IT muss dann gegebenenfalls verhindern, dass sich ein Angriff auf andere Systeme ausbreitet. Dazu kann es erforderlich sein, den betroffenen Computer vom Netzwerk und Internet zu trennen.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt bei nachgewiesenen IT-Sicherheitsvorfällen unter anderem, betroffene Systeme zu isolieren. Gleichzeitig weist es darauf hin, Geräte möglichst nicht eigenmächtig auszuschalten, damit wichtige Informationen für die spätere Untersuchung erhalten bleiben.
Quelle: BSI: Cybersicherheit für kleine und mittlere Unternehmen.
Für die Praxis bedeutet das: Bei einem konkreten Infektionsverdacht sollten Sie den betroffenen Rechner nicht weiter für Ihre normale Büroarbeit verwenden. Informieren Sie die IT sofort, möglichst telefonisch oder über ein anderes vertrauenswürdiges Gerät, und befolgen Sie die betrieblichen Notfallanweisungen zur Netzwerktrennung und weiteren Behandlung.
Versuchen Sie bitte auch nicht, verdächtige Dateien auf eigene Faust zu untersuchen. Eine gut gemeinte Fehlersuche könnte die Situation verschlimmern oder wichtige Spuren verändern.
4. Den Vorfall melden: Welche Informationen benötigt die IT?
Wenn eine Kollegin versehentlich einen verdächtigen Anhang geöffnet hat, sollte die Meldung möglichst schnell erfolgen.
Ich würde dabei auf eine sachliche Beschreibung achten. Niemand benötigt zunächst eine ausführliche Erklärung, weshalb die Datei geöffnet wurde. Wichtiger ist, welche Handlung stattgefunden hat und welche Systeme möglicherweise betroffen sind.
Für die IT sind insbesondere der Zeitpunkt, die betroffene E-Mail-Adresse, der Dateiname und die anschließend beobachteten Vorgänge relevant.
Eine passende Meldung könnte beispielsweise so aussehen:
Heute um 9:15 Uhr habe ich im Funktionspostfach eine angebliche steuerliche Prüfungsankündigung geöffnet. Der Anhang trug die Endung .pdf.html. Nach dem Öffnen erschien eine Anmeldeseite. Ich habe keine Zugangsdaten eingegeben und den Vorgang anschließend beendet. Der Rechner wurde seitdem nicht weiter für die Bearbeitung verwendet. Bitte prüfen Sie, ob weitere Maßnahmen notwendig sind.
Eine solche Mitteilung liefert bereits wichtige Informationen für die erste Einschätzung.
Das BSI empfiehlt Unternehmen ausdrücklich, Zuständigkeiten für Sicherheitsvorfälle festzulegen, betroffene Stellen zu informieren und relevante Informationen zum Vorfall möglichst frühzeitig zusammenzutragen.
Quelle: BSI: Checkliste für die organisatorische Bewältigung eines IT-Sicherheitsvorfalls.
Falls der Verdacht besteht, dass personenbezogene Daten unbefugt offengelegt wurden, sollte außerdem die zuständige Datenschutzstelle einbezogen werden. Ob eine meldepflichtige Datenschutzverletzung vorliegt, muss der Verantwortliche anhand des konkreten Vorfalls prüfen. Ein versehentlich geöffneter Anhang ist nicht automatisch eine meldepflichtige Datenschutzverletzung.
Soforthilfe für das Sekretariat: Was ist bereits passiert?
Für diesen Abschnitt empfehle ich eine kompakte Entscheidungsübersicht. Sie können den folgenden HTML-Code direkt in Thrive Architect übernehmen.
Drei Situationen und die passenden Sofortmaßnahmen für Sekretariat und Büromanagement.
Beenden Sie die weitere Interaktion. Geben Sie keine Daten ein und bestätigen Sie keine zusätzlichen Downloads. Informieren Sie die IT über den Vorfall. Lassen Sie prüfen, ob eine Untersuchung des Computers erforderlich ist.
Melden Sie den Vorfall sofort. Lassen Sie das betroffene Konto sichern. Ändern Sie das Passwort über einen vertrauenswürdigen Zugang. Die IT sollte aktive Sitzungen, Anmeldeverfahren und mögliche unbefugte Zugriffe überprüfen.
Verwenden Sie den betroffenen Rechner vorerst nicht weiter. Informieren Sie die IT unverzüglich über einen sicheren Kommunikationsweg. Befolgen Sie die betrieblichen Anweisungen zur Netzwerktrennung. Schalten Sie das Gerät nicht eigenmächtig aus.
Melden Sie den Vorfall frühzeitig und beschreiben Sie genau, was tatsächlich passiert ist. Bewahren Sie die betroffene Nachricht nach den Sicherheitsvorgaben auf. Die technische Untersuchung übernimmt die zuständige IT.
Warum eine schnelle Meldung wichtiger ist als eine perfekte Erklärung
Ich möchte an dieser Stelle noch einen Gedanken aufgreifen, der für die Zusammenarbeit im Sekretariat wichtig ist.
Stellen Sie sich vor, Sie haben eine verdächtige Datei geöffnet und bemerken erst anschließend, dass etwas nicht stimmt. Nun überlegen Sie vielleicht, ob Sie zunächst selbst nachsehen sollten, was passiert ist. Möglicherweise möchten Sie auch erst die Kollegin fragen, bevor Sie die IT informieren.
Solche Überlegungen kosten jedoch Zeit, die bei einem tatsächlichen Angriff wichtig sein kann.
Ein Unternehmen benötigt deshalb eine Sicherheitskultur, in der Beschäftigte mögliche Vorfälle frühzeitig melden können. Die erste Rückfrage sollte darauf gerichtet sein, was genau passiert ist und welche Maßnahmen erforderlich sind.
Das BSI betont bei der Vorbereitung auf IT-Sicherheitsvorfälle die Bedeutung klarer Zuständigkeiten und geschulter Beschäftigter. Dazu gehört auch, dass der Meldeweg bekannt ist und im Ernstfall funktioniert.
Meine Empfehlung für die nächste Teambesprechung: Fragen Sie Ihre Kolleginnen einmal, wen sie tatsächlich anrufen würden, wenn sie gerade einen verdächtigen E-Mail-Anhang geöffnet hätten. Wenn darauf unterschiedliche oder unsichere Antworten kommen, lohnt es sich, den betrieblichen Meldeweg gemeinsam zu klären.
Schließlich hilft die beste technische Sicherheitslösung nur begrenzt, wenn eine wichtige Information die zuständige Stelle zu spät erreicht.
Und damit kommen wir zu einer Frage, die unsere ursprüngliche Phishing-Mail noch einmal in den Mittelpunkt rückt: Welche einfachen Prüfungen können Sekretärinnen bereits vor dem Öffnen einer E-Mail-Anlage durchführen?
Das behandeln wir im nächsten Abschnitt mit einer kompakten Checkliste für den täglichen Posteingang.
Phishing-Mail erkennen: Welche fünf Prüfungen gehören vor jeden Klick?
Eine Phishing-Mail lässt sich häufig bereits vor dem Öffnen eines Anhangs erkennen. Prüfen Sie dazu den Absender, den Anlass der Nachricht, die verlangte Handlung, mögliche Dateianhänge und die Möglichkeit einer unabhängigen Bestätigung. Ergeben sich dabei erhebliche Zweifel, sollten Sie die Bearbeitung unterbrechen und den Verdacht über den vorgesehenen betrieblichen Meldeweg klären lassen.
Nun werden Sie vermutlich einwenden, dass Sie unmöglich jede eingehende E-Mail einer kriminalistischen Untersuchung unterziehen können. Schließlich wartet im Sekretariat noch reichlich andere Arbeit. Da bin ich ganz bei Ihnen.
Eine vernünftige Sicherheitsroutine muss sich in den Arbeitsalltag integrieren lassen. Wer täglich zahlreiche Nachrichten bearbeitet, benötigt eindeutige Prüfkriterien, die schnell anzuwenden sind.
Dabei geht es auch um eine gewisse Routine im Umgang mit unerwarteten Informationen. Vielleicht kennen Sie das aus der Rechnungsprüfung: Eine ungewöhnliche Bankverbindung oder eine unerwartete Zahlungsaufforderung verdient einen zweiten Blick. Bei verdächtigen E-Mails ist es ähnlich.
Unsere angebliche Steuerprüfung liefert dafür ein gutes Beispiel. Bereits die tatsächliche Absenderadresse und die Dateiendung hätten genügt, um die Nachricht als verdächtig einzustufen. Eine weitere technische Untersuchung war für diese erste Entscheidung nicht erforderlich.
Der Phishing-Selbstcheck für Sekretärinnen und Büromanagerinnen
Ich empfehle Ihnen, die folgenden fünf Fragen als feste Prüfroutine zu verwenden. Sie eignen sich besonders für die Bearbeitung unerwarteter Behördenmitteilungen, Rechnungen, Bewerbungsunterlagen und anderer geschäftlicher E-Mails.
Die Checkliste ist bewusst so aufgebaut, dass sie Ihnen eine Entscheidung ermöglicht: Können Sie die Nachricht regulär weiterbearbeiten, müssen Sie zunächst Rücksprache halten oder ist eine Sicherheitsmeldung erforderlich?
Sie können die folgende Übersicht direkt als HTML-Element in Thrive Architect einfügen.
Phishing erkennen: Der 5-Fragen-Check
Prüfen Sie unerwartete E-Mails, bevor Sie einen Anhang öffnen, einem Link folgen oder vertrauliche Daten weitergeben.
Passt die E-Mail zu einem bekannten Geschäftsvorgang? Gibt es bereits eine Bestellung, eine Anfrage oder einen angekündigten Termin? Eine unerwartete Nachricht verdient besondere Aufmerksamkeit.
Kontrollieren Sie die vollständige E-Mail-Adresse einschließlich der Domain hinter dem @-Zeichen. Der angezeigte Name einer Behörde oder eines Unternehmens ist kein Echtheitsnachweis.
Sollen Sie ein Passwort eingeben, Bankdaten ändern, eine Zahlung freigeben oder einen Anhang öffnen? Prüfen Sie besonders sorgfältig, wenn die Nachricht eine unerwartete oder zeitkritische Handlung verlangt.
Stimmt das angekündigte Dateiformat
mit dem angezeigten Dateinamen überein?
Eine Datei mit der Endung
.pdf.html
ist dem Dateinamen nach keine PDF-Datei.
Öffnen Sie keine unerwarteten
oder verdächtigen Anhänge.
Nutzen Sie bekannte Telefonnummern, offizielle Webseiten oder vorhandene Geschäftsunterlagen. Verwenden Sie keine Kontaktdaten aus der verdächtigen Nachricht. Bei begründetem Phishing-Verdacht informieren Sie Ihre IT.
Sobald ein erheblicher Verdacht besteht, unterbrechen Sie die Bearbeitung. Öffnen Sie keine Anhänge und folgen Sie keinen Links. Klären Sie die Echtheit über einen unabhängigen Kontaktweg oder melden Sie die Nachricht nach den betrieblichen Sicherheitsregeln.
Was tun, wenn eine Phishing-Mail auf den ersten Blick unverdächtig erscheint?
Vielleicht haben Sie beim Lesen der Checkliste bemerkt, dass keines der fünf Kriterien allein eine absolute Sicherheit bietet. Auch eine erwartete Nachricht kann gefährlich sein. Eine bekannte Absenderadresse kann missbraucht werden, beispielsweise wenn das zugehörige E-Mail-Konto kompromittiert wurde.
Deshalb sollten Sie die einzelnen Merkmale immer im Zusammenhang betrachten.
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt, bei unerwarteten E-Mail-Anhängen vorsichtig zu sein und ungewöhnliche Nachrichten auch dann unabhängig zu überprüfen, wenn sie scheinbar von bekannten Absendern stammen. Dabei sollten die Kontaktmöglichkeiten aus der verdächtigen E-Mail ausdrücklich nicht verwendet werden.
Auch die Verbraucherzentrale weist darauf hin, dass selbst sprachlich einwandfreie Nachrichten mit vertrauenswürdig wirkenden Absenderangaben betrügerisch sein können. Die Echtheit sollte im Zweifel über einen unabhängig ermittelten Kontaktweg überprüft werden.
Mir ist dabei ein Punkt besonders wichtig: Sie brauchen keine fünf Warnsignale, um eine Sicherheitsprüfung zu veranlassen. Bereits eine schwerwiegende Auffälligkeit kann genügen.
Wenn Sie beispielsweise eine angebliche Rechnung erhalten, die auf .pdf.html endet, müssen Sie nicht erst untersuchen, ob der Schreibstil zur Buchhaltung passt. Der ungewöhnliche Dateityp ist bereits ein ausreichender Grund, vor dem Öffnen die Herkunft zu klären.
Wie wird aus dem Phishing-Check eine zuverlässige Büroroutine?
Die Checkliste ist besonders dann hilfreich, wenn sie nicht erst bei einem konkreten Betrugsversuch gesucht werden muss. Ich würde sie deshalb in die bestehende Arbeitsanweisung zur elektronischen Postbearbeitung aufnehmen.
Für gemeinsam genutzte Funktionspostfächer sollte zusätzlich festgelegt sein, wer verdächtige Nachrichten überprüft und auf welchem Weg die anderen Beschäftigten informiert werden.
Das lässt sich beispielsweise bei der nächsten Besprechung zur Büroorganisation klären. Nehmen Sie dazu eine harmlose Übungsnachricht oder unseren dokumentierten Fall mit der gefälschten Steuerprüfung und lassen Sie die Kolleginnen erläutern, welche Prüfungen sie durchführen würden.
Dabei zeigt sich schnell, ob alle denselben Ablauf kennen und ob der Meldeweg tatsächlich funktioniert.
Eine solche praktische Übung kann auch helfen, die verbreitete Vorstellung zu korrigieren, Phishing-Mails seien grundsätzlich an schlechtem Deutsch zu erkennen.
Unsere E-Mail vom 20. Oktober 2026 ist schließlich ein gutes Gegenbeispiel. Sie war höflich formuliert, kündigte einen plausiblen Verwaltungsvorgang an und enthielt einen vermeintlich passenden Anhang. Dennoch gab es bereits im Posteingang zwei deutliche Warnsignale.
Meine Empfehlung: Nehmen Sie die Checkliste in Ihre nächste Teambesprechung mit. Fragen Sie Ihre Kolleginnen, ob sie den Dateinamen .pdf.html als verdächtig erkennen würden und welchen Meldeweg sie bei einem entsprechenden Fund nutzen.
Damit erhält die digitale Sicherheit einen festen Platz in der täglichen Büroorganisation.
Phishing-Mail erkennen: Fünf Fragen aus dem Büroalltag
Unsere gefälschte Steuerprüfung hat gezeigt, dass Betrugsversuche inzwischen erstaunlich unspektakulär daherkommen können. Keine wilden Drohungen, keine grotesken Rechtschreibfehler und kein angeblicher Millionengewinn aus Übersee. Stattdessen eine höfliche Behördenmitteilung mit einem konkreten Termin.
Für den Büroalltag bleiben dennoch einige Fragen, die ich zum Abschluss beantworten möchte.
1. Kann eine Phishing-Mail auch ohne Rechtschreibfehler betrügerisch sein?
Ja. Fehlerfreies Deutsch ist kein Beweis für die Echtheit einer E-Mail. Betrügerische Nachrichten können sprachlich professionell gestaltet sein und den üblichen Ton geschäftlicher oder behördlicher Korrespondenz überzeugend nachahmen.
Das Bundesamt für Sicherheit in der Informationstechnik weist darauf hin, dass Phishing-Mails zunehmend schwieriger zu erkennen sind. Dazu trägt auch künstliche Intelligenz bei, mit der sich überzeugende Texte erstellen lassen.
Beim Verband der Sekretärinnen e.V. war genau das zu beobachten. Unsere angebliche Prüfungsankündigung war sprachlich weitgehend unauffällig. Verdächtig waren vor allem die tatsächliche Absenderadresse und der Dateianhang.
Verlassen Sie sich deshalb bei der Beurteilung einer E-Mail nicht ausschließlich auf Ihr Sprachgefühl. Auch der freundlichste Behördenbrief verdient eine Überprüfung, wenn sein Absender zweifelhaft ist.
2. Ist eine E-Mail vertrauenswürdig, wenn die Absenderadresse zur Behörde passt?
Eine passende Absenderadresse ist ein wichtiger Anhaltspunkt, aber keine Echtheitsgarantie. Absenderangaben können manipuliert werden. Darüber hinaus können Nachrichten auch über kompromittierte, ursprünglich legitime E-Mail-Konten verschickt werden.
Deshalb sollten Sie immer den gesamten Vorgang betrachten. Haben Sie die Nachricht erwartet? Ist die verlangte Handlung nachvollziehbar? Werden Sie aufgefordert, vertrauliche Informationen preiszugeben oder eine ungewöhnliche Datei zu öffnen?
Besonders bei angeblichen Behördenmitteilungen empfiehlt sich eine Rückfrage über einen unabhängig ermittelten Kontaktweg.
Das gilt übrigens auch, wenn die Nachricht scheinbar von einer Ihnen bekannten Person stammt. Eine vertraute Absenderadresse sollte Sie nicht davon abhalten, eine ungewöhnliche Aufforderung zu hinterfragen.
3. Ist eine Datei mit der Endung .pdf.html automatisch gefährlich?
Nein. Die Endung .pdf.html beweist keine schädliche Funktion. Sie zeigt aber, dass die Datei dem Namen nach eine HTML-Datei und keine gewöhnliche PDF-Datei ist.
HTML-Dateien können beispielsweise Webseiten darstellen. Sie sind für sich genommen nichts Ungewöhnliches. Allerdings können sie auch für gefälschte Anmeldeseiten oder andere betrügerische Inhalte verwendet werden.
Wenn ein Absender ausdrücklich ein PDF ankündigt, tatsächlich aber eine HTML-Datei mitsendet, stimmt etwas nicht.
Bei unserem Anhang Muster_Steuerliche_Pruefung_30-10-2026.pdf.html kam noch die unpassende Absenderadresse hinzu.
Ich würde eine solche Datei keinesfalls öffnen, um herauszufinden, was dahintersteckt. Schließlich lässt sich die Frage nach ihrer Herkunft wesentlich sicherer klären als durch einen Versuch am eigenen Arbeitsplatzrechner.
4. Was tun, wenn ich eine verdächtige E-Mail bereits an Kolleginnen weitergeleitet habe?
Informieren Sie die Empfängerinnen und Empfänger unverzüglich über Ihren Verdacht. Bitten Sie ausdrücklich darum, enthaltene Links und Anhänge nicht zu öffnen und die Nachricht zunächst nicht weiterzubearbeiten.
Melden Sie den Vorgang anschließend über den betrieblich vorgesehenen Sicherheitsweg. Für die IT kann es wichtig sein zu wissen, an welche Personen oder Funktionspostfächer die Nachricht weitergeleitet wurde.
Bei gemeinsam genutzten Postfächern sollte außerdem erkennbar sein, dass die Nachricht einer Sicherheitsprüfung unterliegt.
Gerade im Sekretariat werden E-Mails häufig weitergereicht, weil andere Abteilungen fachlich zuständig sind. Eine angebliche Steuerprüfung landet möglicherweise bei der Buchhaltung, eine gefälschte Bewerbung in der Personalabteilung und eine manipulierte Rechnung im Rechnungseingang.
Deshalb lohnt sich eine einfache Gewohnheit: Prüfen Sie verdächtige Anhänge, bevor Sie eine Nachricht zur Bearbeitung weiterleiten.
5. Sollte ich eine erkannte Phishing-Mail sofort löschen?
Im privaten Postfach können eindeutig erkannte Phishing-Mails in der Regel gelöscht oder als Spam beziehungsweise Phishing gemeldet werden. Im Unternehmen sollten Sie zunächst die internen Sicherheitsvorgaben beachten.
Möglicherweise benötigt Ihre IT die ursprüngliche Nachricht für eine technische Untersuchung. Das gilt besonders, wenn bereits jemand einen Anhang geöffnet oder Zugangsdaten eingegeben hat.
Eine gewöhnliche Weiterleitung kann technische Informationen verändern. Deshalb ist es sinnvoll, die vorgesehene Meldefunktion des Unternehmens zu verwenden.
Ist die Prüfung abgeschlossen, entscheidet der betriebliche Ablauf darüber, wann die Nachricht gelöscht werden darf.
Bei unserer angeblichen Steuerprüfung bedeutet das: Die Nachricht gehört nicht in die reguläre Aufgabenbearbeitung. Ihr verdächtiger Anhang darf nicht geöffnet werden. Wie sie anschließend gemeldet und entfernt wird, richtet sich nach den Sicherheitsregeln des jeweiligen Unternehmens.
Schlussgedanke: Eine Steuerprüfung, die uns etwas ganz anderes gelehrt hat
Am 20. Oktober 2026 wollte man uns beim Verband der Sekretärinnen e.V. offenbar glauben machen, dass zehn Tage später eine steuerliche Prüfung stattfinden würde. Die Absender hatten dafür einen bekannten Behördennamen gewählt, eine sachliche Mitteilung formuliert und einen vermeintlichen PDF-Anhang beigefügt.
Die entscheidenden Hinweise auf den Betrugsversuch standen allerdings schon im Posteingang.
Eine Absenderadresse, die nicht zur behaupteten Bundesbehörde passte. Ein angebliches PDF, dessen Dateiname tatsächlich auf .html endete. Eine Prüfungsankündigung, die viele Fragen offenließ.
Mich hat an dieser Nachricht besonders beschäftigt, wie wenig sprachlicher Aufwand heute erforderlich ist, um amtliche Verbindlichkeit vorzutäuschen. Ein Behördenname, ein konkretes Datum und einige vertraute Verwaltungsformulierungen können ausreichen, damit wir gedanklich bereits bei der nächsten Aufgabe sind.
Und genau da möchte ich Sie zu etwas ermuntern.
Machen Sie es sich zur Gewohnheit, bei unerwarteten E-Mails zuerst die Herkunft zu prüfen und erst danach über die Bearbeitung nachzudenken.
Sie müssen dafür weder Programmierkenntnisse besitzen noch jedes neue Betrugsverfahren kennen. Ein genauer Blick auf die Absenderadresse, die vollständige Dateiendung und die verlangte Handlung hilft bereits erheblich.
Noch wichtiger ist eine Arbeitsumgebung, in der solche Beobachtungen ernst genommen werden. Denn wenn eine Kollegin Zweifel an einer Nachricht hat, sollte das keine lästige Unterbrechung des Arbeitsablaufs sein. Es ist eine Information, die für das gesamte Team wichtig werden kann.
Vielleicht nehmen Sie unseren Fall deshalb zum Anlass, beim nächsten Teammeeting eine Frage zu stellen: Würden bei uns alle Kolleginnen wissen, was mit einer solchen E-Mail zu tun ist?
Ich bin gespannt, ob Sie darauf eine eindeutige Antwort erhalten.
Unsere vermeintliche Steuerprüfung hat jedenfalls eines deutlich gemacht: Manchmal beginnt gute Büroorganisation mit einer ausgesprochen einfachen Entscheidung.
Diesen Anhang öffnen wir nicht.
Unsere Leseempfehlung
1. So können wir Phishing-Angriffe im Sekretariat erkennen und vermeiden
Ein Grundlagenbeitrag, den wir im Abschnitt über typische Betrugsmerkmale verlinken können.
2. Die 5 ultimativen Tipps gegen Phishing-Mails
Eine sinnvolle Ergänzung zur praktischen Checkliste.
3. Die 10 wichtigsten Cybercrime-Begriffe erklärt fürs Sekretariat